Saltar al contenido
Seguridad y gobierno de datos

Quién puede ver el expediente, y qué puede demostrar usted.

Cualquier proveedor puede escribir «seguro» en una propuesta. Lo que sigue son las seis decisiones concretas que hay detrás de esa palabra, explicadas para que usted pueda juzgarlas y, llegado el caso, sostenerlas ante el OECE.

01

Cada centro ve únicamente su propio expediente

Cuando una plataforma administra varios centros, la pregunta razonable es qué impide que uno vea el expediente de otro. Aquí la separación no depende de que el programa recuerde filtrar: está impuesta en la propia base de datos, que devuelve vacío ante cualquier consulta que se salga del centro al que pertenece el usuario. Si mañana un error de programación olvidara ese filtro, la base de datos seguiría sin entregar información ajena. Es la diferencia entre una separación real y una confiada al cuidado del programador.

Numeral 8.2.6.7
02

El registro de actuaciones no se puede alterar después

De poco sirve un registro de auditoría si quien administra el sistema puede corregirlo más tarde. Sobre ese registro está prohibida toda modificación y todo borrado, y la prohibición vive en la base de datos, no en el programa: aunque alguien con acceso lo intentara, la operación sería rechazada. Además, cada asiento incorpora una comprobación del anterior, de modo que retirar o insertar uno rompe la secuencia y la verificación lo revela.

Numerales 8.2.6.6 y 8.2.6.15
03

El documento presentado es el que se conserva

Los archivos se guardan en un almacenamiento que admite escritura una sola vez y lectura muchas: ni siquiera un administrador de la plataforma puede sobrescribir o eliminar una pieza del expediente. De cada documento se conserva además una huella que permite comprobar, en cualquier momento, que el archivo es exactamente el que se presentó y no una versión posterior. Esa huella se guarda aparte del archivo, de modo que alterar uno sin que el otro lo delate no es posible.

Numerales 8.2.6.12.a y 8.2.6.15
04

Cada persona entra con su propia credencial

El personal del centro accede con una comprobación adicional a la contraseña, mediante un código temporal en su teléfono, de modo que una contraseña filtrada no baste para entrar. Y cada parte recibe su propio usuario, en lugar de la clave única por expediente que todavía circula en el mercado. Esto último importa más de lo que parece: si varias personas comparten una credencial, no se puede sostener quién acusó recibo de una notificación, y el acuse pierde buena parte de su valor probatorio.

Numerales 8.2.6.7 y 8.2.6.12.a
05

Ningún documento del expediente vive fuera del sistema

No se comparten piezas del expediente por enlaces a servicios externos de almacenamiento. Todo archivo permanece dentro de la plataforma, bajo su control de acceso y su registro de actuaciones. Un enlace externo caduca, se reenvía a quien no debía y no deja constancia de quién lo abrió: tres maneras distintas de romper la trazabilidad que exige el numeral 8.2.6. El propio 8.2.6.14 precisa que los enlaces de carga de archivos sin gestión estructurada no constituyen un sistema de gestión de expedientes.

Numerales 8.2.6.9 y 8.2.6.14
06

Respaldo, continuidad y comunicación de incidentes

La norma exige respaldo periódico, como mínimo mensual, y protocolos de recuperación ante incidentes tecnológicos. El sistema respalda a diario y comprueba que la copia sirva, porque un respaldo que nunca se ha restaurado es una suposición. Y cuando ocurre un incidente, el registro documenta cuándo se detectó, cuándo se comunicó al OECE dentro del plazo de veinticuatro horas y qué medidas se adoptaron. Esa documentación suele ser la mejor defensa del centro en un procedimiento sancionador.

Numerales 8.2.6.8 y 8.2.6.16
La prueba, no el argumento

Una pantalla que responde sí o no.

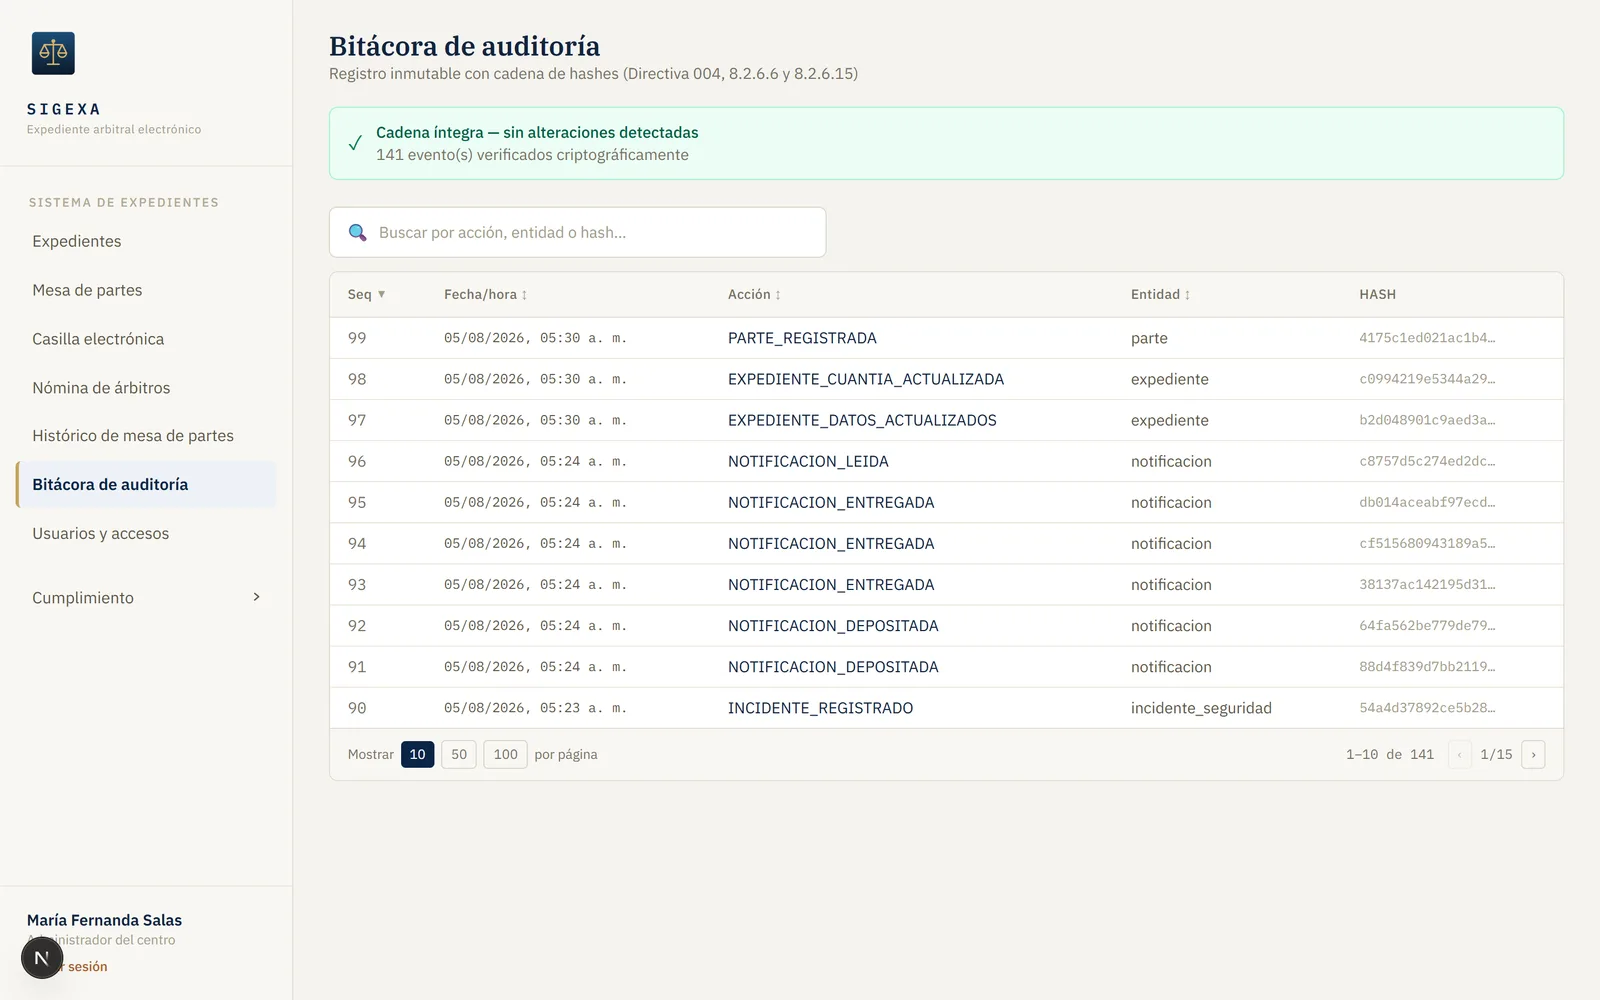
La verificación recorre la cadena completa de eventos del centro y contesta si alguno fue insertado, retirado o modificado después de su registro. Se puede ejecutar delante del supervisor, en su presencia, sin preparación previa.

Comprobación de integridad de la bitácora de SIGEXA con el resultado de registro í
Verificación de integridad sobre un centro de demostración con datos ficticios.
Lo que no le vamos a prometer

Un software no le entrega la ISO/IEC 27001.

El numeral 8.2.6.12.b exige acreditar un sistema de gestión de seguridad de la información, mediante certificación ISO/IEC 27001 o una certificación equivalente emitida por un organismo acreditado ante el IAF o la GAC. Eso es una certificación de la organización: alcance, política, análisis de riesgos, controles, auditoría interna y auditoría de certificación por un organismo acreditado. Un proveedor no puede transferírsela.

Lo que sí aporta SIGEXA es la mitad técnica del expediente de certificación: control de accesos y segregación de funciones, registro de eventos y protección de los registros, copias de seguridad, gestión de incidentes con evidencia fechada y gestión de credenciales. Cuando llegue el auditor, esos controles ya están implantados y, sobre todo, ya generan evidencia. El resto —alcance, política, riesgos, formación, proveedores— es trabajo del centro, y conviene arrancarlo pronto porque el camino completo suele tomar entre 9 y 18 meses.

Intente romper la cadena. Nos parece bien.

En su centro de prueba puede crear actuaciones, anularlas, versionar documentos y luego pedirle al sistema que verifique. Es la forma más rápida de entender por qué esto no es un gestor de archivos.

Acceso por 5 días · datos ficticios · se elimina solo al vencer